BroadNet
Chamada Flash e Firewall de Voz

Deteção de flash call para operadoras, na entrada de voz

Pare o bypass de autenticação por OTT na camada de sinalização.

O firewall de chamadas flash da BroadNet permite às operadoras móveis detetar e bloquear o desvio de autenticação por chamada flash na entrada do tráfego de voz, recuperando a receita de verificação que as aplicações OTT desviariam do SMS A2P. Um firewall de voz que deteta tentativas de burlar a autenticação de chamadas instantâneas (flash-call) do WhatsApp, Telegram, IMO, Viber e outros serviços OTT. Deteção multissource — Flash DB, Flash Profile DB, ATI/SRI-SM, verificação de planos de numeração, análise de CDR/EDR — com bloqueio, modificação da CLI ou registo e alerta.

Grau MNO
Membro associado da GSMA
Garantia de receita integrada
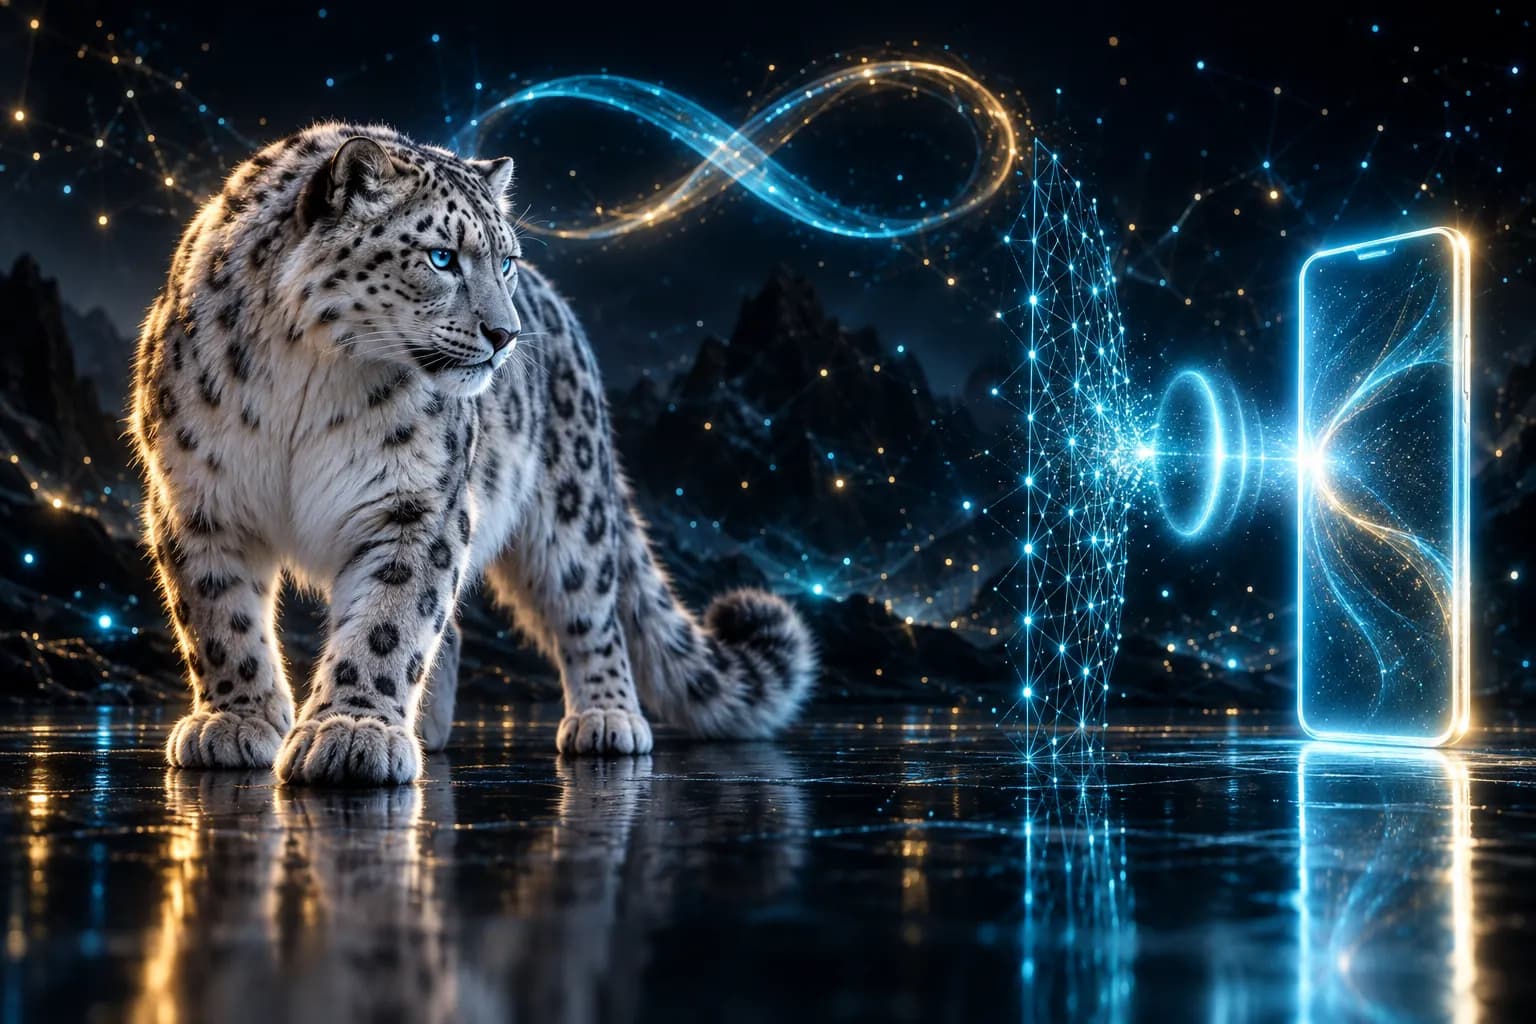
O leopardo-das-neves da BroadNet a observar um alerta de chamada perdida intercetado por uma rede de deteção
BroadNet · verificação de chamada flash
Verificação de chamada instantânea
200+
países
1,000+
conexões com operadoras
99.99%
SLA
CONEXÕES MNO
1,000+
Interconexões diretas entre operadoras em todo o mundo.
PAÍSES ABRANGIDOS
200+
Sinalização e alcance de voz em todos os mercados
ANOS DE EXPERIÊNCIA COMO OPERADOR
23+
Infraestrutura de nível de operadora desde 2003
EQUIPA DE ENGENHARIA
300+
Engenheiros internos de sinalização e voz
Como ele se posiciona no caminho da voz

Do SS7 IAM
ao veredito, em menos de 100 ms.

O firewall opera de forma transparente na entrada de voz internacional. Cada configuração de chamada é decodificada, comparada com o Flash DB e o Profile DB, verificada em relação ao ATI/SRI-SM e um veredicto é devolvido antes mesmo que o MSC toque no aparelho.

  1. 01 · Entrada
    Ponto de interesse de voz internacional

    A configuração de chamadas internacionais de entrada chega ao gateway de voz via SS7 IAM ou SIP-I a partir de interconexões de operadoras.

    nenhum salto adicional
  2. 02 · Decodificar
    Configurar inspeção

    ISUP IAM e CAP InitialDP decodificados. Número A, número B, alcance e duração esperada da configuração extraídos em voo.

    p99 < 20ms
  3. 03 · Pontuação
    Banco de dados Flash · Perfil

    Consulta Flash DB, correspondência comportamental Flash Profile DB, verificação cruzada ATI / SRI-SM, validação do plano de numeração.

    p99 < 60ms
  4. 04 · Veredicto
    Motor de políticas

    Monetizar · bloquear · modificar CLI · registar. Por OTT, por intervalo, por mercado. Configurável pelo operador.

    p99 < 20ms
  5. 05 · Ação
    MSC / Faturação

    Chamadas limpas são encaminhadas para o MSC. Chamadas flash são cobradas por evento à tarifa equivalente A2P ou descartadas na configuração.

    total < 100ms
  6. ← signed CDR · per-OTT report · OCS bill
Panorama de ameaças

Receita A2P migrando silenciosamente da sua rede.

Uma chamada flash é uma chamada perdida. A aplicação OTT disca, lê os dígitos do CLI como código de verificação e desliga antes que o utilizador atenda. Nenhum CDR de SMS é gerado, nenhuma cobrança A2P se aplica — mas o seu STP, o seu MSC e os seus POIs de voz suportam a carga.

Em muitos corredores do Médio Oriente, Norte de África e África, as chamadas instantâneas podem representar uma parcela grande e crescente do volume de autenticação — tráfego A2P monetizado saindo pela porta da frente.

Como funciona

Detete a falha. Monetize-a ou bloqueie-a. Numa única decisão.

Seis funcionalidades trabalhando em conjunto na entrada de voz internacional. Um veredicto por chamada, em menos de 100 ms, com visibilidade completa por OTT a jusante.

Deteção de assinaturas baseada em aprendizagem automática

Classificadores comportamentais treinados em padrões de campanhas de chamadas flash em redes de operadoras. Duração da chamada, taxas de tentativa, velocidade de alcance, entropia do número A.

Identificação de bypass OTT

Dados provenientes de aplicações como WhatsApp, Telegram, IMO, Viber e outros emergentes. A sondagem ativa contínua mantém o Flash DB à frente de novas faixas de valores.

Monetizar ou bloquear

Cobrar por evento o preço equivalente ao A2P ou encerrar a chamada. A operadora decide por OTT, por alcance e por mercado.

Decisão em tempo real

O resultado foi inferior a 100 ms na entrada de voz internacional. Não houve impacto na configuração legítima de voz nem na capacidade do ponto de interesse.

Relatórios por OTT

WhatsApp vs. Telegram vs. Viber vs. IMO: volumes de tráfego ignorado. Receita em risco, receita recuperada e eficácia das políticas por aplicação.

controlos de política do operador

Configurável por prefixo, por intervalo, por aplicação e por janela de tempo. Aplicação faseada: detetar, modificar a CLI e, em seguida, bloquear.

Autenticação de identificação de chamadas

Onde as chamadas de emergência encontram a certificação STIR/SHAKEN.

Uma chamada flash funciona porque o assinante confia no identificador de chamadas que vê. STIR/SHAKEN é a estrutura padrão do setor para comprovar a autenticidade do identificador de chamadas — assinando o número de origem e transmitindo um nível de atestação nas interconexões SIP. O firewall de chamadas flash da BroadNet reconhece a atestação, permitindo que as operadoras distingam a verificação real da falsificação de OTP de voz e mantenham o controlo da decisão de monetização em ambos os casos.

verificação com reconhecimento de atestado

STIR/SHAKEN assina o número de origem de uma chamada num token PASSporT e transmite um nível de atestação pelo SIP. Onde a sua rede o suporta, o firewall de chamadas instantâneas lê a atestação no veredicto juntamente com CLI e a cadência.

Voz falsificada - OTP flagrado

Chamadas de verificação falsas que simulam um CLI de banco ou marca falham nas verificações de origem e integridade CLI na fronteira — a mesma lacuna que STIR/SHAKEN visa preencher, sendo aplicado em mercados que ainda não o tornaram obrigatório.

Chamadas flash legítimas mantidas

A verificação genuína de chamadas instantâneas é separada do abuso por rota, permitindo que as operadoras mantenham o canal de baixo custo e a decisão de monetização, ao mesmo tempo que bloqueiam tentativas de falsificação ou manipulação de dados.

Política e integração

Regras por OTT. CDRs por evento. Verificador de criador promovido.

Política declarativa que as suas equipas de Assuntos Regulatórios, Vendas por grosso e Sinalização podem ler sem necessidade de reunião. Os veredictos são apresentados como CDRs padrão nos seus fluxos de faturação e Assuntos Regulatórios existentes.

Exemplo
# /etc/broadnet/flashfw/policy.d/whatsapp.yaml
# Monetize WhatsApp flash calls in UAE, KSA, Egypt
policy: whatsapp_flash_monetize
match:
flash_db_hit: true
ott_attribution: whatsapp
b_party_mcc: [424, 420, 602]
setup_duration: "< 4s"
action: bill
rate_card:
AED: 0.040
SAR: 0.040
EGP: 0.500
cdr_tag: a2p_flash_monetized
policy: telegram_flash_modify_cli
match:
flash_db_hit: true
ott_attribution: telegram
action: modify_cli
modify:
a_number: "+0000000000" # OTP unreadable
cdr_tag: flash_neutralized
policy: viber_block_freemium
match:
flash_db_hit: true
ott_attribution: viber
subscriber_tier: prepaid_freemium
action: block
cdr_tag: a2p_flash_dropped
Implantação

Aplicação de fases. Manter a confiança do assinante.

Três modos de implantação, sequenciais. A maioria das operadoras executa apenas a deteção por 30 dias e, em seguida, negocia a monetização comercial com a plataforma OTT antes de implementá-la.

01

Detetar apenas

Feed de entrada espelhado. Impacto zero nas chamadas. Elabore o dossiê de evidências — volume, atribuição OTT, receita em risco — para negociações comerciais.

02

Monetizar

Cobrança por evento em chamadas flash detetadas. Tabela de preços definida pela operadora para cada OTT. Conciliação mensal com o mesmo portal A2P.

03

Aplicar

Bloquear ou modificar a CLI para que o código de verificação fique ilegível. Compatível com listas de permissão. Reversível por meio de política a qualquer momento.

À primeira vista

Especificações

Implantação
Entrada de voz internacional · em linha ou espelhada
Fontes de deteção
Banco de dados Flash · Banco de dados de perfil · ATI · SRI-SM · NP · CDR/EDR
Latência de decisão
< 100 ms p99
Ações
Monetizar · Bloquear · Modificar CLI · Registar alertas
cadência de atualização do Flash DB
Contínuo — sondagem ativa + feedback CDR
Cobertura OTT
WhatsApp · Telegram · IMO · Viber · aplicações emergentes
Política de lista branca
Configurável pelo operador por prefixo/intervalo
Relatórios
Volume por OTT · impacto na receita · efeito da política
Integração
STP · faturação de voz · NOC · portal do operador
Conformidade
GSMA FS.19 · Privacidade do assinante controlada pela operadora
Conformidade

Controlado pela operadora. Seguro para assinantes.

A BroadNet funciona como uma extensão da rede da operadora. Nenhum processamento de dados por terceiros, nenhuma informação pessoal identificável sai do perímetro, e há um registo completo de auditoria em todas as decisões de política.

GSMA FS.19 alinhado

Diretrizes de firewall de sinalização para tráfego de voz e autenticação.

Não exporta informações pessoais identificáveis.

Todas as inspeções são executadas na rede. Os CDRs e os metadados permanecem dentro da operadora.

Registo completo de auditoria

O registo de decisões por chamada é mantido de acordo com a política de retenção da operadora.

Política definida pelo operador

Lista de permissões, tabela de preços, modo de aplicação — configuráveis e reversíveis pelo operador.

Cenários ilustrativos de operadores

Que monetização de chamadas flash?
Parece que consta na Demonstração de Resultados.

Operadora móvel GCCMNO · GCCSA

Desafio: O volume de chamadas ignoradas por meio da verificação OTT estava a corroer a receita A2P sem nenhuma evidência comercial para confrontar a OTT ou o órgão regulador. Abordagem: Uma fase apenas de deteção criou uma base de referência de volume mensurável que alimentou as negociações com o órgão regulador e a OTT.

VP Wholesale e roaming
Operadora de telecomunicações do sul da ÁsiaOperadora de rede móvel · Sul da ÁsiaPK

Desafio: O bloqueio total de chamadas instantâneas acarretava o risco de reclamações de assinantes e escaladas por parte dos órgãos reguladores. Abordagem: A modificação do CLI redirecionou gradualmente os serviços OTT para o OTP por SMS, sem interromper o fluxo de login dos assinantes.

Chefe da estratégia A2P
Levant MNOMNO · LevantLB

Desafio: Uma rede menor não possuía a capacidade interna de ciência de dados para classificar o tráfego OTT Flash. Abordagem: O banco de dados Flash da BroadNet funcionou desde o primeiro dia, com os relatórios do portal sendo integrados diretamente ao acerto mensal da equipa financeira.

Gerente de garantia de receita
Diligência prévia do operador

Oito respostas
para o comité grossista.

A taxa de falsos positivos em relação a chamadas de voz internacionais legítimas permanece muito baixa porque o Flash DB e o Flash Profile DB são combinados com a validação do plano de numeração e a verificação cruzada ATI/SRI-SM, de modo que o veredicto raramente se baseia num único sinal. Exibimos a taxa de falsos positivos por OTT no painel do operador para que as equipas de auditoria possam auditá-la e ajustar a sensibilidade por aplicação.

Começamos sempre com o modo de deteção (espelhamento) por 30 dias. Isso fornece à operadora uma base sólida do volume de tráfego desviado por OTT, intervalo e mercado — o dossiê de evidências usado para negociar com a OTT ou definir a tabela de preços. Assim que a política é acordada, o firewall passa para o modo de aplicação inline (monetizar, modificar CLI ou bloquear). O modo híbrido (inline em OTTs monetizadas, espelhamento em OTTs emergentes) é o estado estável mais comum.

De forma contínua. Executamos instalações de teste do WhatsApp, Telegram, IMO, Viber e uma longa lista de aplicações emergentes no nosso laboratório no Dubai, acionando a geração OTP ininterruptamente. Os novos intervalos CLI observados são adicionados ao Flash DB em poucas horas e enviados para todas as implantações das operadoras. As operadoras também contribuem com feedback por meio de CDRs — o ciclo se fecha.

Possivelmente, se você optar pelo bloqueio imediato. A melhor prática é o caminho gradual: 30 dias apenas com deteção, depois modificação da CLI (o OTP se torna ilegível, o utilizador é gradualmente redirecionado para o OTP por SMS após algumas tentativas), e então monetização ou bloqueio, conforme apropriado para cada OTT.

O veredicto gera um CDR/EDR com uma tag de taxa configurável no esquema de faturação da operadora. Oferecemos suporte à gravação direta no Amdocs, Ericsson Charging System, Huawei CBS, Oracle BRM e em diversas plataformas BSS internas. Para monetização em tempo real, o firewall utiliza a comunicação Diameter Ro/Gy com o OCS para reserva e cobrança por evento, recurso que a maioria das operadoras implementa na segunda fase de implantação.

Por configuração de chamada inspecionada, com preços definidos por volume mensal, sem taxa Erlang. Há uma taxa única de desenvolvimento não recorrente (NRE) para integração com o ponto de interesse (POI) de voz e uma pequena taxa anual de manutenção que cobre atualizações do banco de dados Flash, a frota de sondas de laboratório e ajustes trimestrais.

Sim. O laboratório monitoriza ativamente mais de vinte aplicações, incluindo Botim, ToTok, Snapchat, Signal, LINE, KakaoTalk, WeChat, Skred, Element e uma longa lista de aplicações regionais. Quando uma nova aplicação aparece na lista de aplicações bloqueadas em qualquer rede de operadora, nós a integramos à nossa frota de sondas em até uma semana. As operadoras também podem solicitar cobertura personalizada para aplicações específicas por meio do portal de suporte.

Sim. Cada veredicto é assinado, carimbado com a data e hora e registado num arquivo de auditoria inviolável, mantido durante o período regulatório do operador. Fornecemos modelos de exportação pré-configurados para TRA (Líbano), CST (Arábia Saudita), NTRA (Egito), TDRA (Emirados Árabes Unidos), CRA (Catar), TRA (Omã), TRA (Bahrein), TRC (Jordânia), ARPT (Argélia), ANRT (Marrocos) e INT-T (Tunísia). O módulo de exportação também gera a divulgação trimestral de tráfego de desvio, que várias agências reguladoras agora exigem.

Precisa do modelo de divulgação de tráfego alternativo ou de uma sessão de trabalho com os nossos engenheiros de firewall de voz? Medir fuga de chamadas flash →

Nível de operador

Proteja e monetize na camada de sinalização.

Os firewalls SMS e SS7 na rede bloqueiam rotas não autorizadas e fraudes na velocidade da linha, enquanto o tráfego legítimo flui sem ser afetado.

<5ms
Inspeção
99.99%
Tempo de atividade
1,000+
Links MNO
Apresentação para operadores · Acordo de confidencialidade disponível

Pare de transportar o tráfego deles gratuitamente.

Trinta dias de implantação focada apenas na deteção revelam o volume de tráfego não autorizado na sua rede. O argumento comercial se define por si só.

$ broadnet flash-call --mode detect --window 30d
Guias e respostas relacionados

Aprofunde-se nos conceitos por trás deste produto.