BroadNet
Pare-feu Flash Call et Voice

Détection des appels flash pour opérateurs, à l'entrée du trafic voix

Stoppez le contournement d'authentification OTT au niveau de la signalisation.

Le pare-feu d’appels flash de BroadNet permet aux opérateurs mobiles de détecter et de bloquer le contournement de l’authentification par appel flash à l’entrée du trafic voix, et de récupérer les revenus de vérification que les applications OTT détourneraient sinon des SMS A2P. Un pare-feu vocal qui détecte le contournement de l'authentification des appels flash depuis WhatsApp, Telegram, IMO, Viber et autres applications OTT. Détection multi-sources (bases de données Flash, bases de données de profils Flash, ATI/SRI-SM, vérifications des plans de numérotation, analyse des CDR/EDR) ; puis blocage, modification de l'interface de ligne de commande ou journalisation et alerte.

Grade MNO
Membre associé de la GSMA
Garantie de revenus intégrée
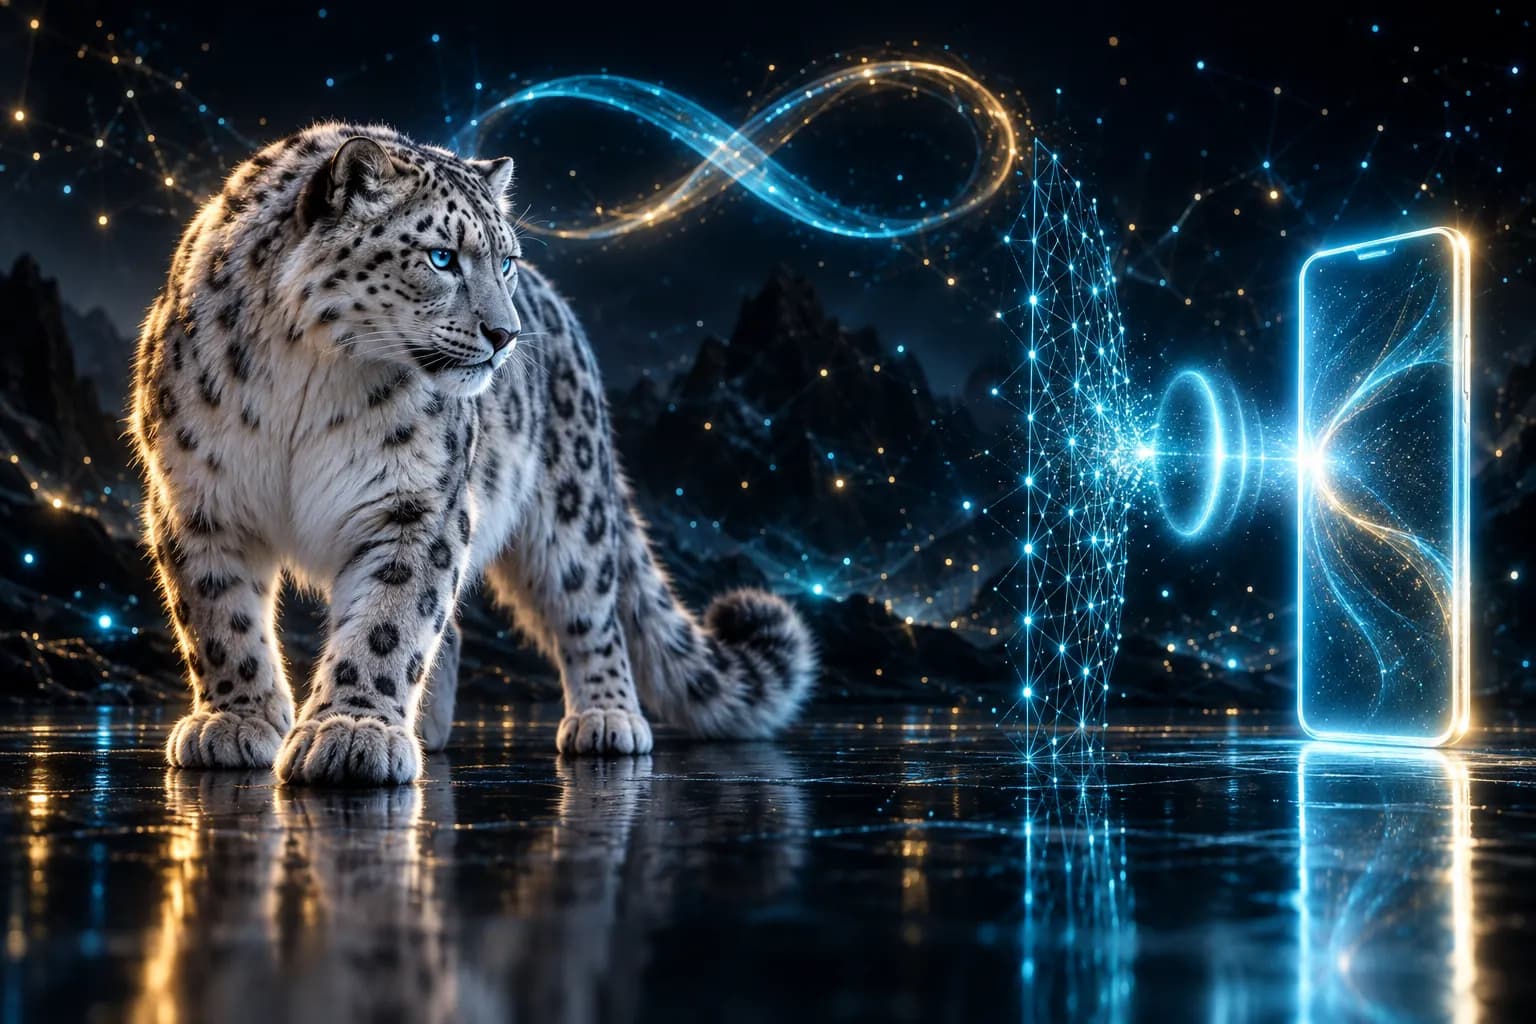
Le léopard des neiges BroadNet observant un appel manqué intercepté par un réseau de détection
BroadNet · vérification par appel flash
vérification par appel flash
200+
pays
1,000+
connexions opérateurs
99.99%
SLA
CONNEXIONS MNO
1,000+
Interconnexions directes entre opérateurs dans le monde entier
PAYS COUVERTS
200+
Portée de la signalisation et de la voix sur les marchés
ANNÉES D'EXPLOITANT
23+
Infrastructure de qualité opérateur depuis 2003
ÉQUIPE D'INGÉNIERIE
300+
Ingénieurs internes en signalisation et voix
Comment cela se situe dans le chemin vocal

Depuis SS7 IAM
au verdict, en moins de 100 ms.

Le pare-feu fonctionne de manière transparente au niveau du point d'entrée des appels internationaux. Chaque établissement d'appel est décodé, comparé aux bases de données Flash et Profile, recoupé avec les normes ATI/SRI-SM, et un verdict est rendu avant même que le MSC ne fasse sonner le combiné.

  1. 01 · Entrée
    Point d'intérêt vocal international

    L'établissement des appels internationaux entrants arrive à la passerelle vocale via SS7 IAM ou SIP-I depuis les interconnexions des opérateurs.

    aucun saut ajouté
  2. 02 · Décoder
    Configurer l'inspection

    ISUP IAM et CAP InitialDP décodés. Numéro A, numéro B, plage, durée de configuration prévue extraits en vol.

    p99 < 20 ms
  3. 03 · Score
    Flash DB · Profil

    Recherche dans la base de données Flash, correspondance comportementale dans la base de données de profils Flash, vérification croisée ATI / SRI-SM, validation du plan de numérotation.

    p99 < 60 ms
  4. 04 · Verdict
    Moteur de politique

    Monétiser · bloquer · modifier l'interface de ligne de commande · journaliser. Par plateforme OTT, par plage, par marché. Configurable par l'opérateur.

    p99 < 20 ms
  5. 05 · Action
    MSC / Facturation

    Les appels non interrompus sont acheminés vers le MSC. Les appels flash sont facturés par événement au tarif équivalent A2P ou abandonnés lors de l'établissement de la connexion.

    total < 100 ms
  6. ← signed CDR · per-OTT report · OCS bill
Paysage des menaces

Des revenus A2P qui quittent votre réseau en silence.

Un appel flash est un appel manqué. L'application OTT compose le numéro, lit les chiffres de l'appelant comme code de vérification et raccroche avant que l'utilisateur ne réponde. Aucun SMS d'enregistrement n'est généré, aucune facturation A2P n'est appliquée, mais la charge est supportée par votre STP, votre MSC et vos points d'accès vocaux.

Dans de nombreux corridors au Moyen-Orient, en Afrique du Nord et en Afrique du Sud, les appels flash peuvent représenter une part importante et croissante du volume d'authentification — du trafic A2P monétisé qui sort par la porte principale.

Comment ça marche

Détectez le contournement. Monétisez-le ou bloquez-le. En une seule décision.

Six fonctionnalités fonctionnant de concert au niveau du point d'entrée vocal international. Un seul verdict par appel, en moins de 100 ms, avec une visibilité complète par OTT en aval.

Détection de signature basée sur l'apprentissage automatique

Classificateurs comportementaux entraînés sur les schémas de campagnes d'appels flash à travers les réseaux d'opérateurs. Durée des appels, taux de tentatives, vitesse de portée, entropie du numéro A.

Identification du contournement OTT

Les données proviennent de WhatsApp, Telegram, IMO, Viber et d'applications émergentes. Une analyse active et continue permet à la base de données Flash de rester à la pointe des nouvelles tendances.

Monétiser ou bloquer

Facturez par événement au tarif équivalent à celui d'un fournisseur de services OTT, ou interrompez l'appel. La décision revient à l'opérateur, par plateforme OTT, par plage de fréquences et par marché.

Décision en temps réel

Le verdict a été rendu en moins de 100 ms lors de l'entrée vocale internationale. Aucun impact sur la configuration vocale légitime ni sur la capacité des points d'intérêt.

Rapports par OTT

Comparaison des volumes de contournement de WhatsApp, Telegram, Viber et IMO. Revenus à risque, revenus récupérés et efficacité des politiques par application.

contrôles de politique de l'opérateur

Configurable par préfixe, par plage, par application et par plage horaire. Application progressive : détection, modification via l’interface de ligne de commande, puis blocage.

Authentification de l'identification de l'appelant

Là où les appels flash rencontrent l'attestation STIR/SHAKEN.

Un appel flash fonctionne car l'abonné fait confiance à l'identifiant de l'appelant affiché. STIR/SHAKEN est le référentiel du secteur permettant de garantir l'authenticité de l'identifiant de l'appelant : il signe le numéro d'origine et assure un niveau d'attestation lors des interconnexions SIP. Le pare-feu d'appels flash de BroadNet prend en charge l'attestation, ce qui permet aux opérateurs de distinguer une véritable vérification d'une falsification par code OTP vocal et de maintenir leur décision de monétisation.

Vérification tenant compte de l'attestation

STIR/SHAKEN signe le numéro d'origine d'un appel dans un jeton PASSporT et transmet un niveau d'attestation via SIP. Lorsque votre réseau le prend en charge, le pare-feu d'appel flash intègre cette attestation au verdict, ainsi que l'identifiant CLI et la cadence.

Voix usurpée - OTP détecté

Les faux appels de vérification qui usurpent l' CLI d'une banque ou d'une marque échouent aux contrôles d'origine et d'intégrité CLI à la frontière — la même lacune que STIR/SHAKEN est conçu pour combler, appliquée sur les marchés qui ne l'ont pas encore rendue obligatoire.

Les appels flash légitimes ont été conservés

La vérification authentique des appels flash est séparée des abus pour chaque route, ce qui permet aux opérateurs de conserver le canal à faible coût et la décision de monétisation tout en bloquant les tentatives d'usurpation ou de bourrage.

Politique et intégration

Règles par plateforme OTT. CDR par événement. Promotion du système de vérification des créateurs.

Politique déclarative que vos équipes RA, de vente en gros et de signalisation peuvent consulter sans réunion. Les décisions sont intégrées aux processus de facturation et RA existants sous forme de CDR standard.

Exemple
# /etc/broadnet/flashfw/policy.d/whatsapp.yaml
# Monetize WhatsApp flash calls in UAE, KSA, Egypt
policy: whatsapp_flash_monetize
match:
flash_db_hit: true
ott_attribution: whatsapp
b_party_mcc: [424, 420, 602]
setup_duration: "< 4s"
action: bill
rate_card:
AED: 0.040
SAR: 0.040
EGP: 0.500
cdr_tag: a2p_flash_monetized
policy: telegram_flash_modify_cli
match:
flash_db_hit: true
ott_attribution: telegram
action: modify_cli
modify:
a_number: "+0000000000" # OTP unreadable
cdr_tag: flash_neutralized
policy: viber_block_freemium
match:
flash_db_hit: true
ott_attribution: viber
subscriber_tier: prepaid_freemium
action: block
cdr_tag: a2p_flash_dropped
Déploiement

Application progressive. Préservez la confiance des abonnés.

Trois modes de déploiement, séquentiels. La plupart des opérateurs optent pour une phase de détection uniquement pendant 30 jours, puis négocient une monétisation commerciale avec la plateforme OTT avant de passer à l'application stricte de la loi.

01

Détecter uniquement

Flux entrant dupliqué. Aucun impact sur les appels. Constituez le dossier de preuves (volume, attribution OTT, revenus à risque) pour les discussions commerciales.

02

Monétiser

Facturation à l'événement pour les appels flash détectés. Tarification définie par l'opérateur pour chaque service OTT. Rapprochement mensuel sur le même portail A2P.

03

Imposer

Bloquez ou modifiez l'interface de ligne de commande pour rendre le code de vérification illisible. Compatible avec les listes blanches. Réversible à tout moment par une politique spécifique.

En un coup d'œil

Caractéristiques

Déploiement
Entrée vocale internationale · en ligne ou en miroir
Sources de détection
Base de données Flash · Base de données de profils · ATI · SRI-SM · NP · CDR/EDR
latence de décision
< 100 ms p99
Actes
Monétiser · Bloquer · Modifier l'interface de ligne de commande · Journaliser les alertes
Cadence de mise à jour de la base de données Flash
Sondage continu — actif + retour d'information CDR
Couverture OTT
WhatsApp · Telegram · IMO · Viber · Applications émergentes
Politique de liste blanche
Configurable par l'opérateur pour chaque préfixe/plage
Signalement
Volume par OTT · impact sur les revenus · effet des politiques
Intégration
STP · facturation vocale · NOC · portail opérateur
Conformité
GSMA FS.19 · Confidentialité des abonnés contrôlée par l'opérateur
Conformité

Contrôlé par l'opérateur. Sécurisé pour l'abonné.

BroadNet fonctionne comme une extension du réseau de l'opérateur. Aucun traitement de données par des tiers n'est effectué, aucune donnée personnelle ne quitte le périmètre, et une traçabilité complète est assurée pour chaque décision prise.

Alignement GSMA FS.19

Règles de configuration du pare-feu de signalisation pour le trafic vocal et d'authentification.

Aucune exportation de données personnelles identifiables (PII)

Toutes les inspections sont effectuées au sein du réseau. Les CDR et les métadonnées restent chez l'opérateur.

Journal d'audit complet

Journal des décisions par appel conservé conformément à la politique de conservation des données de l'opérateur.

Politique définie par l'opérateur

Liste blanche, grille tarifaire, mode d'application — configurés et réversibles par l'opérateur.

Scénarios opérateurs illustratifs

Monétisation des appels flash
on dirait sur le P&L.

Opérateur mobile GCCMNO · CCGSA

Problématique : Le volume de contournement des appels flash lors de la vérification OTT érodait les revenus A2P sans qu’aucune preuve commerciale ne puisse être apportée pour confronter l’OTT ou l’autorité de régulation. Approche : Une phase de détection seule a permis d’établir un volume de référence mesuré, utilisé lors des négociations avec l’autorité de régulation et l’OTT.

Vente en gros et itinérance VP
opérateur de télécommunications d'Asie du SudMNO · Asie du SudPK

Défi : Un blocage généralisé des appels flash risquait de provoquer des plaintes d’abonnés et des interventions des autorités de régulation. Solution : La modification CLI a progressivement ramené les services OTT à l’ OTP SMS sans perturber le processus de connexion des abonnés.

Responsable de la stratégie A2P
MNO du LevantMNO · LevantLB

Défi : Un petit réseau ne disposait pas des ressources internes en analyse de données nécessaires pour classifier le trafic flash OTT. Solution : La base de données Flash de BroadNet a été opérationnelle dès le premier jour, les rapports du portail étant directement intégrés au règlement mensuel de l’équipe financière.

Responsable de la garantie des revenus
Diligence raisonnable de l’opérateur

Huit réponses
pour le comité de vente en gros.

Le taux de faux positifs pour les communications vocales internationales légitimes reste très faible grâce à la combinaison des bases de données Flash et Flash Profile avec la validation du plan de numérotation et la vérification croisée ATI/SRI-SM. Ainsi, le verdict repose rarement sur un seul signal. Le taux de faux positifs par application OTT est affiché sur le tableau de bord de l'opérateur, permettant aux équipes d'analyse des risques de l'auditer et d'ajuster la sensibilité pour chaque application.

Nous commençons toujours par une phase de détection seule (miroir) pendant 30 jours. Cela permet à l'opérateur d'établir une base de référence fiable concernant le volume de contournement par plateforme OTT, par plage de fréquences et par marché ; ce fichier de données sert de base à la négociation avec la plateforme OTT ou à la définition des tarifs. Une fois la politique convenue, le pare-feu bascule en mode d'application directe (monétisation, modification via l'interface de ligne de commande ou blocage). Le mode hybride (application directe sur les plateformes OTT monétisées, miroir sur les nouvelles plateformes) est le mode de fonctionnement le plus courant.

En continu, nous effectuons des tests d'installation de WhatsApp, Telegram, IMO, Viber et d'un grand nombre d'applications émergentes dans notre laboratoire de Dubaï et déclenchons la génération de mots de passe à usage unique OTP 24 h/24 et 7 j/7. Les nouvelles plages d'identifiants CLI observées sont ajoutées à la base de données Flash en quelques heures et déployées chez tous les opérateurs. Ces derniers contribuent également en fournissant des retours d'information via les enregistrements d'appels (CDR) ; la boucle est ainsi bouclée.

C'est possible, si vous optez directement pour le blocage. La meilleure pratique consiste à procéder par étapes : 30 jours de détection uniquement, puis modification de l'interface de ligne de commande (le code OTP devient illisible et l'utilisateur est progressivement incité à revenir à l'envoi du code OTP par SMS après quelques tentatives), puis monétisation ou blocage selon le cas, conformément aux exigences de la plateforme OTT.

Le verdict génère un CDR/EDR avec un tarif configurable dans le schéma de facturation de l'opérateur. Nous prenons en charge l'écriture directe vers Amdocs, Ericsson Charging System, Huawei CBS, Oracle BRM et plusieurs systèmes BSS internes. Pour la monétisation en temps réel, le pare-feu communique via Diameter Ro/Gy avec OCS pour la réservation et la facturation par événement, une fonctionnalité généralement mise en place par les opérateurs lors de la seconde phase de déploiement.

Chaque configuration d'appel inspectée est facturée par tranche de volume mensuel, sans frais Erlang. Des frais de développement uniques sont prévus pour l'intégration avec le point d'accès vocal, ainsi que des frais de maintenance annuels modiques couvrant les mises à jour de la base de données Flash, le parc de sondes de laboratoire et l'optimisation trimestrielle.

Oui. Le laboratoire surveille activement plus de vingt applications, dont Botim, ToTok, Snapchat, Signal, LINE, KakaoTalk, WeChat, Skred, Element, ainsi qu'un grand nombre d'applications régionales. Dès qu'une nouvelle application apparaît dans le réseau d'un opérateur, nous l'intégrons à notre parc de tests sous une semaine. Les opérateurs peuvent également demander une couverture personnalisée pour des applications de niche via le portail d'assistance.

Oui. Chaque décision est signée, horodatée et consignée dans un système d'audit inviolable conservé pendant la période réglementaire de l'opérateur. Nous fournissons des modèles d'exportation prédéfinis pour la TRA (Liban), la CST (Arabie saoudite), la NTRA (Égypte), la TDRA (Émirats arabes unis), la CRA (Qatar), la TRA (Oman), la TRA (Bahreïn), la TRC (Jordanie), l'ARPT (Algérie), l'ANRT (Maroc) et l'INT-T (Tunisie). Le module d'exportation génère également la déclaration trimestrielle du trafic de contournement exigée par plusieurs autorités de régulation.

Vous avez besoin du modèle de divulgation du trafic de contournement ou d'une session de travail avec nos ingénieurs en pare-feu vocal ? Mesurer les fuites d'appels flash →

Niveau opérateur

Protégez et monétisez au niveau de la couche de signalisation.

Les pare-feu SMS et SS7 du réseau bloquent les routes grises et la fraude à débit maximal tandis que le trafic légitime reste intact.

<5ms
Inspection
99.99%
Disponibilité
1,000+
Liens MNO
Séance d'information pour les opérateurs · Accord de confidentialité disponible

Cessez de transporter leur trafic gratuitement.

Trente jours de déploiement axé uniquement sur la détection révèlent le volume de contournement sur votre réseau. Le modèle commercial est évident.

$ broadnet flash-call --mode detect --window 30d