BroadNet
Flash Call e Firewall Vocale

Rilevamento delle flash call per gli operatori, all'ingresso del traffico voce

Fermate il bypass dell'autenticazione OTT a livello di segnalazione.

Il firewall per flash call di BroadNet consente agli operatori mobili di rilevare e bloccare l’elusione dell’autenticazione tramite flash call all’ingresso del traffico voce, recuperando i ricavi di verifica che le app OTT altrimenti sottrarrebbero agli SMS A2P. Un firewall vocale che rileva i tentativi di bypass dell'autenticazione flash delle chiamate da WhatsApp, Telegram, IMO, Viber e altri OTT. Rilevamento multi-sorgente: Flash DB, Flash Profile DB, ATI/SRI-SM, controlli del piano di numerazione, analisi CDR/EDR, quindi blocco, modifica CLI o registrazione e avviso.

Grado MNO
Membro associato della GSMA
Garanzia di entrate integrata
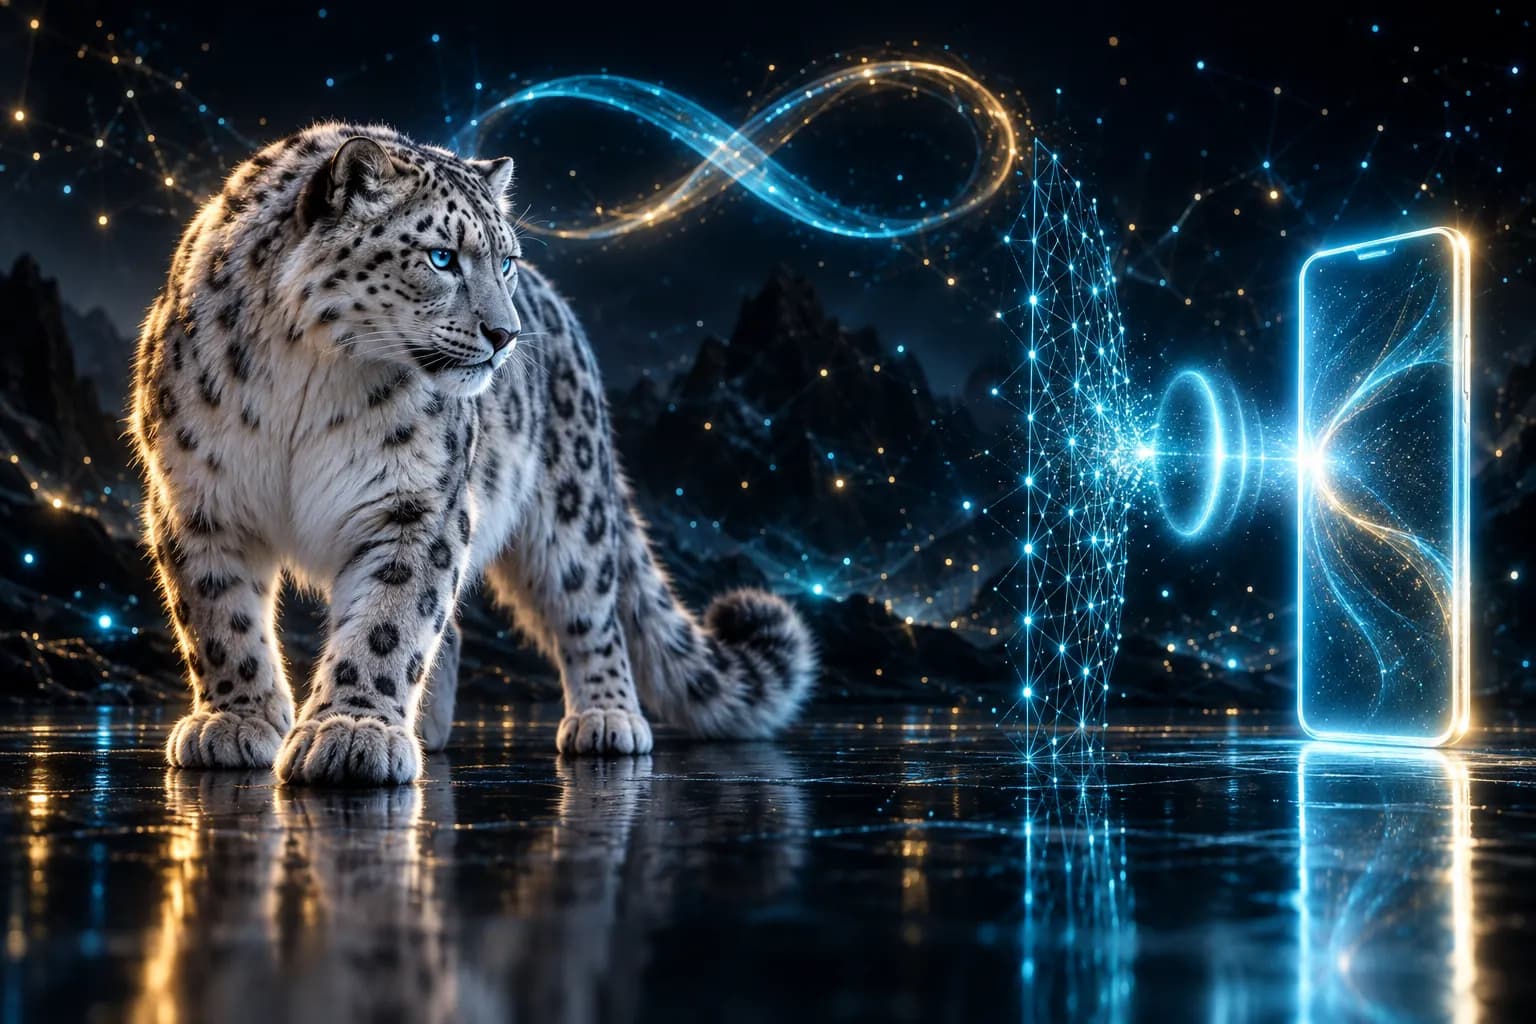
Il leopardo delle nevi di BroadNet che osserva una chiamata persa intercettata da una rete di rilevamento
BroadNet · verifica chiamata flash
Verifica chiamata rapida
200+
Paesi
1,000+
connessioni con gli operatori
99.99%
SLA
CONNESSIONI MNO
1,000+
Interconnessioni dirette tra operatori in tutto il mondo
PAESI COPERTI
200+
Portata di segnalazione e voce in tutti i mercati
ANNI DI OPERATORE DI GRADO
23+
Infrastruttura di livello carrier dal 2003
TEAM DI INGEGNERI
300+
Ingegneri interni di segnalazione e voce
Come si inserisce nel percorso vocale

Dal SS7 IAM
al verdetto, in meno di 100 ms.

Il firewall opera in modo trasparente all'ingresso della rete vocale internazionale. Ogni tentativo di chiamata viene decodificato, confrontato con i database Flash DB e Profile DB, verificato incrociando i dati con ATI/SRI-SM e viene emesso un verdetto prima ancora che l'MSC faccia squillare il telefono.

  1. 01 · Ingresso
    Punto di interesse vocale internazionale

    Le richieste di instradamento delle chiamate internazionali in entrata arrivano al gateway vocale tramite SS7 IAM o SIP-I dalle interconnessioni degli operatori.

    nessun salto aggiunto
  2. 02 · Decodifica
    Configurazione ispezione

    ISUP IAM e CAP InitialDP decodificati. Numero A, numero B, intervallo e durata prevista della configurazione estratti in volo.

    p99 < 20ms
  3. 03 · Punteggio
    Flash DB · Profilo

    Ricerca nel database Flash, corrispondenza comportamentale nel database dei profili Flash, verifica incrociata ATI/SRI-SM, convalida del piano di numerazione.

    p99 < 60ms
  4. 04 · Verdetto
    Motore di policy

    Monetizzare · bloccare · modificare la CLI · registrare. Per OTT, per intervallo, per mercato. Configurabile dall'operatore.

    p99 < 20ms
  5. 05 · Azione
    MSC / Fatturazione

    Le chiamate pulite vengono inoltrate a MSC. Le chiamate flash vengono fatturate per evento alla tariffa equivalente A2P o scartate in fase di configurazione.

    totale < 100 ms
  6. ← signed CDR · per-OTT report · OCS bill
Panorama delle minacce

Entrate A2P che si spostano silenziosamente dalla tua rete.

Una chiamata flash è una chiamata persa. L'app OTT compone il numero, legge le cifre del CLI come codice di verifica e riaggancia prima che l'utente risponda. Non viene generato alcun CDR SMS, non si applica alcuna fatturazione A2P, ma il tuo STP, il tuo MSC e i tuoi POI vocali si fanno carico del traffico.

In molti corridoi del Medio Oriente e del Nord Africa, le chiamate flash possono rappresentare una quota ampia e crescente del volume di autenticazione, ovvero traffico A2P monetizzato che esce dalla porta principale.

Come funziona

Individua la falla di sicurezza. Monetizzala o bloccala. In un'unica decisione.

Sei funzionalità che lavorano in sinergia all'ingresso della voce internazionale. Un verdetto per chiamata, in meno di 100 ms, con visibilità completa per ogni OTT a valle.

Rilevamento della firma basato sull'apprendimento automatico

Classificatori comportamentali addestrati su modelli di campagne di chiamate flash su reti di operatori. Durata della chiamata, rapporti di tentativi, velocità di copertura, entropia del numero A.

identificazione bypass OTT

Fonte attribuita a WhatsApp, Telegram, IMO, Viber e app emergenti. Il continuo monitoraggio attivo mantiene Flash DB all'avanguardia rispetto alle nuove tecnologie.

Monetizza o blocca

Addebitare un prezzo equivalente a quello di un servizio A2P per singolo evento, oppure interrompere la chiamata. L'operatore decide per ogni OTT, per gamma di servizi e per mercato.

Decisione in tempo reale

Il verdetto è stato restituito in meno di 100 ms all'ingresso voce internazionale. Nessun impatto sulla configurazione voce legittima o sulla capacità dei punti di interesse (POI).

Reportistica per OTT

WhatsApp vs. Telegram vs. Viber vs. IMO: volumi di traffico in entrata. Ricavi a rischio, recuperati ed efficacia delle politiche per ciascuna app.

controlli delle politiche dell'operatore

Configurabile per prefisso, per intervallo, per applicazione e per finestra temporale. Applicazione graduale: rilevamento, modifica tramite CLI, quindi blocco.

Autenticazione dell'ID chiamante

Dove le chiamate di emergenza incontrano l'attestazione STIR/SHAKEN.

Una chiamata flash funziona perché l'abbonato si fida dell'ID chiamante che vede. STIR/SHAKEN è il framework standard del settore per dimostrare l'autenticità dell'ID chiamante, firmando il numero di origine e trasmettendo un livello di attestazione attraverso le interconnessioni SIP. Il firewall per chiamate flash di BroadNet è compatibile con le attestazioni, consentendo agli operatori di distinguere una verifica reale da una voce contraffatta OTP e di mantenere comunque la decisione di monetizzazione.

Verifica basata sull'attestazione

STIR/SHAKEN firma il numero di origine di una chiamata in un token PASSporT e trasmette un livello di attestazione tramite SIP. Laddove la rete lo supporti, il firewall per le chiamate flash legge l'attestazione nel verdetto insieme CLI e cadenza.

Voce contraffatta - OTP beccato

Le false chiamate di verifica che falsificano CLI di una banca o di un marchio non superano i controlli di origine e di integrità CLI al confine: lo stesso divario che STIR/SHAKEN è progettato per colmare, e che verrà imposto nei mercati che non lo hanno ancora reso obbligatorio.

Chiamate flash legittime mantenute

La verifica autentica delle chiamate flash è separata dagli abusi per ogni percorso, in modo che gli operatori mantengano il canale a basso costo e la decisione di monetizzazione, bloccando al contempo i tentativi di spoofing o pumping.

Politica e integrazione

Regole per OTT. CDR per evento. Promosso il sistema di verifica del produttore.

Una policy dichiarativa che i team di RA, vendita all'ingrosso e segnalazione possono consultare senza bisogno di riunioni. I verdetti vengono visualizzati come CDR standard nei flussi di fatturazione e RA esistenti.

Esempio
# /etc/broadnet/flashfw/policy.d/whatsapp.yaml
# Monetize WhatsApp flash calls in UAE, KSA, Egypt
policy: whatsapp_flash_monetize
match:
flash_db_hit: true
ott_attribution: whatsapp
b_party_mcc: [424, 420, 602]
setup_duration: "< 4s"
action: bill
rate_card:
AED: 0.040
SAR: 0.040
EGP: 0.500
cdr_tag: a2p_flash_monetized
policy: telegram_flash_modify_cli
match:
flash_db_hit: true
ott_attribution: telegram
action: modify_cli
modify:
a_number: "+0000000000" # OTP unreadable
cdr_tag: flash_neutralized
policy: viber_block_freemium
match:
flash_db_hit: true
ott_attribution: viber
subscriber_tier: prepaid_freemium
action: block
cdr_tag: a2p_flash_dropped
Implementazione

Applicazione rigorosa delle fasi. Mantenere la fiducia degli abbonati.

Tre modalità di implementazione, in sequenza. La maggior parte degli operatori esegue una fase di sola rilevazione per 30 giorni, dopodiché negozia la monetizzazione commerciale con l'OTT prima di rendere effettiva l'implementazione.

01

Rileva solo

Feed in ingresso replicato. Impatto nullo sulle chiamate. Crea il file di prova — volume, attribuzione OTT, ricavi a rischio — per le trattative commerciali.

02

Monetizzare

Fatturazione per evento sulle chiamate flash rilevate. Tariffario definito dall'operatore per ogni OTT. Riconciliazione mensile con lo stesso portale A2P.

03

far rispettare

Blocca o modifica la CLI in modo che il codice di verifica sia illeggibile. Compatibile con le whitelist. Reversibile in qualsiasi momento tramite policy.

In sintesi

Specifiche

Implementazione
Ingresso voce internazionale · in linea o speculare
Fonti di rilevamento
Flash DB · Profile DB · ATI · SRI-SM · NP · CDR/EDR
Latenza decisionale
< 100 ms p99
Azioni
Monetizza · Blocca · Modifica CLI · Registra avviso
Frequenza di aggiornamento di Flash DB
Monitoraggio continuo — sondaggio attivo + feedback CDR
copertura OTT
WhatsApp · Telegram · IMO · Viber · app emergenti
Politica sulla whitelist
Configurabile dall'operatore per prefisso/intervallo
Rapporto
Volume per OTT · impatto sui ricavi · effetto della politica
Integrazione
STP · fatturazione voce · NOC · portale operatore
Conformità
GSMA FS.19 · privacy dell'abbonato controllata dall'operatore
Conformità

Controllato dall'operatore. Sicuro per l'abbonato.

BroadNet funziona come estensione della rete dell'operatore. Nessun trattamento dei dati da parte di terzi, nessun dato personale identificabile (PII) esce dal perimetro, tracciabilità completa di ogni decisione relativa alle policy.

Allineato allo standard GSMA FS.19

Linee guida del firewall per la segnalazione del traffico voce e di autenticazione.

Nessuna esportazione di dati personali

Tutte le ispezioni vengono eseguite all'interno della rete. I CDR e i metadati rimangono all'interno dell'operatore.

Traccia di controllo completa

Il registro delle decisioni per ogni chiamata viene conservato in conformità con la politica di conservazione dei dati dell'operatore.

Politica impostata dall'operatore

Lista bianca, listino prezzi, modalità di applicazione: configurabili e reversibili dall'operatore.

Scenari illustrativi per operatori

Che cos'è la monetizzazione delle chiamate flash?
sembra che sul conto economico

operatore di telefonia mobile GCCMNO · GCCSA

Problema: Il volume di chiamate flash bypassate dalla verifica OTT stava erodendo i ricavi A2P senza che vi fossero prove commerciali per confrontarsi con l'OTT o l'autorità di regolamentazione. Approccio: Una fase di solo rilevamento ha permesso di creare una base di riferimento misurata del volume, utilizzata nelle negoziazioni con l'autorità di regolamentazione e l'OTT.

VP wholesale & roaming
operatore di telecomunicazioni dell'Asia meridionaleMNO · Asia meridionalePK

Problema: Un blocco generalizzato delle chiamate flash rischiava di provocare reclami da parte degli abbonati e di innescare azioni di controllo da parte delle autorità di regolamentazione. Approccio: La modifica CLI ha gradualmente riportato gli operatori OTT OTP via SMS senza interrompere i flussi di accesso degli abbonati.

Responsabile della strategia A2P
Levant MNOMNO · LevanteLB

Problema: una rete più piccola non disponeva delle capacità interne di analisi dei dati necessarie per classificare il traffico flash OTT. Soluzione: il Flash DB di BroadNet ha funzionato fin dal primo giorno, con i report del portale che confluivano direttamente nel processo di rendicontazione mensile del team finanziario.

Responsabile della garanzia delle entrate
Due diligence dell'operatore

Otto risposte
per il comitato dei grossisti.

Il tasso di falsi positivi rispetto alle chiamate vocali internazionali legittime rimane molto basso perché Flash DB e Flash Profile DB sono combinati con la convalida del piano di numerazione e il controllo incrociato ATI/SRI-SM, quindi il verdetto raramente si basa su un singolo segnale. Rendiamo disponibile il tasso di falsi positivi per ogni OTT nella dashboard dell'operatore, in modo che i team di Regulatory Authority possano verificarlo e ottimizzare la sensibilità per ogni applicazione.

Iniziamo sempre con la modalità di sola rilevazione (mirroring) per 30 giorni. Questo fornisce all'operatore una base di riferimento pulita del volume di bypass per OTT, intervallo e mercato: il file di prova utilizzato per negoziare con l'OTT o definire il listino prezzi. Una volta concordata la policy, il firewall passa all'applicazione in linea (monetizzazione, modifica CLI o blocco). La modalità ibrida (in linea sugli OTT monetizzati, mirroring su quelli emergenti) è la configurazione standard più comune.

Continuamente. Eseguiamo installazioni di prova di WhatsApp, Telegram, IMO, Viber e una lunga serie di app emergenti nel nostro laboratorio di Dubai e generiamo OTP 24 ore su 24. I nuovi intervalli di CLI rilevati vengono aggiunti al Flash DB entro poche ore e distribuiti a tutti gli operatori. Anche gli operatori contribuiscono con feedback tramite i CDR (Call Detail Record): il ciclo è chiuso.

Forse, se si passa direttamente al blocco. La prassi migliore è quella graduale: 30 giorni di sola rilevazione, poi modifica della CLI (l'OTP diventa illeggibile, l'utente viene delicatamente reindirizzato all'OTP via SMS dopo alcuni tentativi), quindi monetizzazione o blocco a seconda delle esigenze dell'OTT.

Il verdetto produce un CDR/EDR con un tag tariffario configurabile nello schema di fatturazione dell'operatore. Supportiamo la scrittura diretta su Amdocs, Ericsson Charging System, Huawei CBS, Oracle BRM e diversi stack BSS proprietari. Per la monetizzazione in tempo reale, il firewall comunica tramite Diameter Ro/Gy con OCS per la prenotazione e l'addebito per evento, che la maggior parte degli operatori configura nella seconda fase di implementazione.

Per ogni chiamata ispezionata, la tariffa è calcolata in base al volume mensile, senza costi aggiuntivi per Erlang. È previsto un costo NRE una tantum per l'integrazione con il punto di interesse vocale e una piccola quota di manutenzione annuale che copre gli aggiornamenti del database Flash, la flotta di sonde di laboratorio e la messa a punto trimestrale.

Sì. Il laboratorio monitora attivamente oltre venti app, tra cui Botim, ToTok, Snapchat, Signal, LINE, KakaoTalk, WeChat, Skred, Element e una lunga serie di app regionali. Quando una nuova app viene rilevata sulla rete di un qualsiasi operatore, la integriamo nel nostro sistema di monitoraggio entro una settimana. Gli operatori possono anche richiedere una copertura personalizzata per app di nicchia tramite il portale di supporto.

Sì. Ogni verdetto è firmato, contrassegnato da un timestamp e registrato in un archivio di controllo a prova di manomissione, conservato per tutta la durata del periodo di regolamentazione dell'operatore. Forniamo modelli di esportazione preconfigurati per TRA (Libano), CST (Arabia Saudita), NTRA (Egitto), TDRA (Emirati Arabi Uniti), CRA (Qatar), TRA (Oman), TRA (Bahrein), TRC (Giordania), ARPT (Algeria), ANRT (Marocco) e INT-T (Tunisia). Il modulo di esportazione genera anche la dichiarazione trimestrale sul traffico di bypass, ora richiesta da diversi enti regolatori.

Hai bisogno del modello per la divulgazione del traffico di bypass o di una sessione di lavoro con i nostri ingegneri specializzati in firewall vocali? Misurare la dispersione delle chiamate flash →

Livello operatore

Proteggi e monetizza a livello di segnalazione.

I firewall SMS e SS7 all'interno della rete bloccano i percorsi non ufficiali e le frodi alla velocità di linea, mentre il traffico legittimo continua a fluire indisturbato.

<5ms
Ispezione
99.99%
Tempo di attività
1,000+
Collegamenti MNO
Briefing per gli operatori · Accordo di riservatezza disponibile

Smettetela di trasportare gratuitamente il loro traffico.

Trenta giorni di implementazione con sola funzione di rilevamento rivelano il volume di traffico non protetto presente nella rete. La validità del caso commerciale è evidente.

$ broadnet flash-call --mode detect --window 30d
Guide e risposte correlate

Approfondisci i concetti alla base di questo prodotto.